Block Lists
os-blocklists · 保護
アドレスリスト、国、DNS リスト、TLS クライアントの JA4 フィンガープリントを、ブロックリストの 1 つのページにまとめます。
メニューの場所
- os-xgs-npu をインストールした場合: XGS: Block Lists
- os-xgs-npu がない場合: Firewall: Block Lists
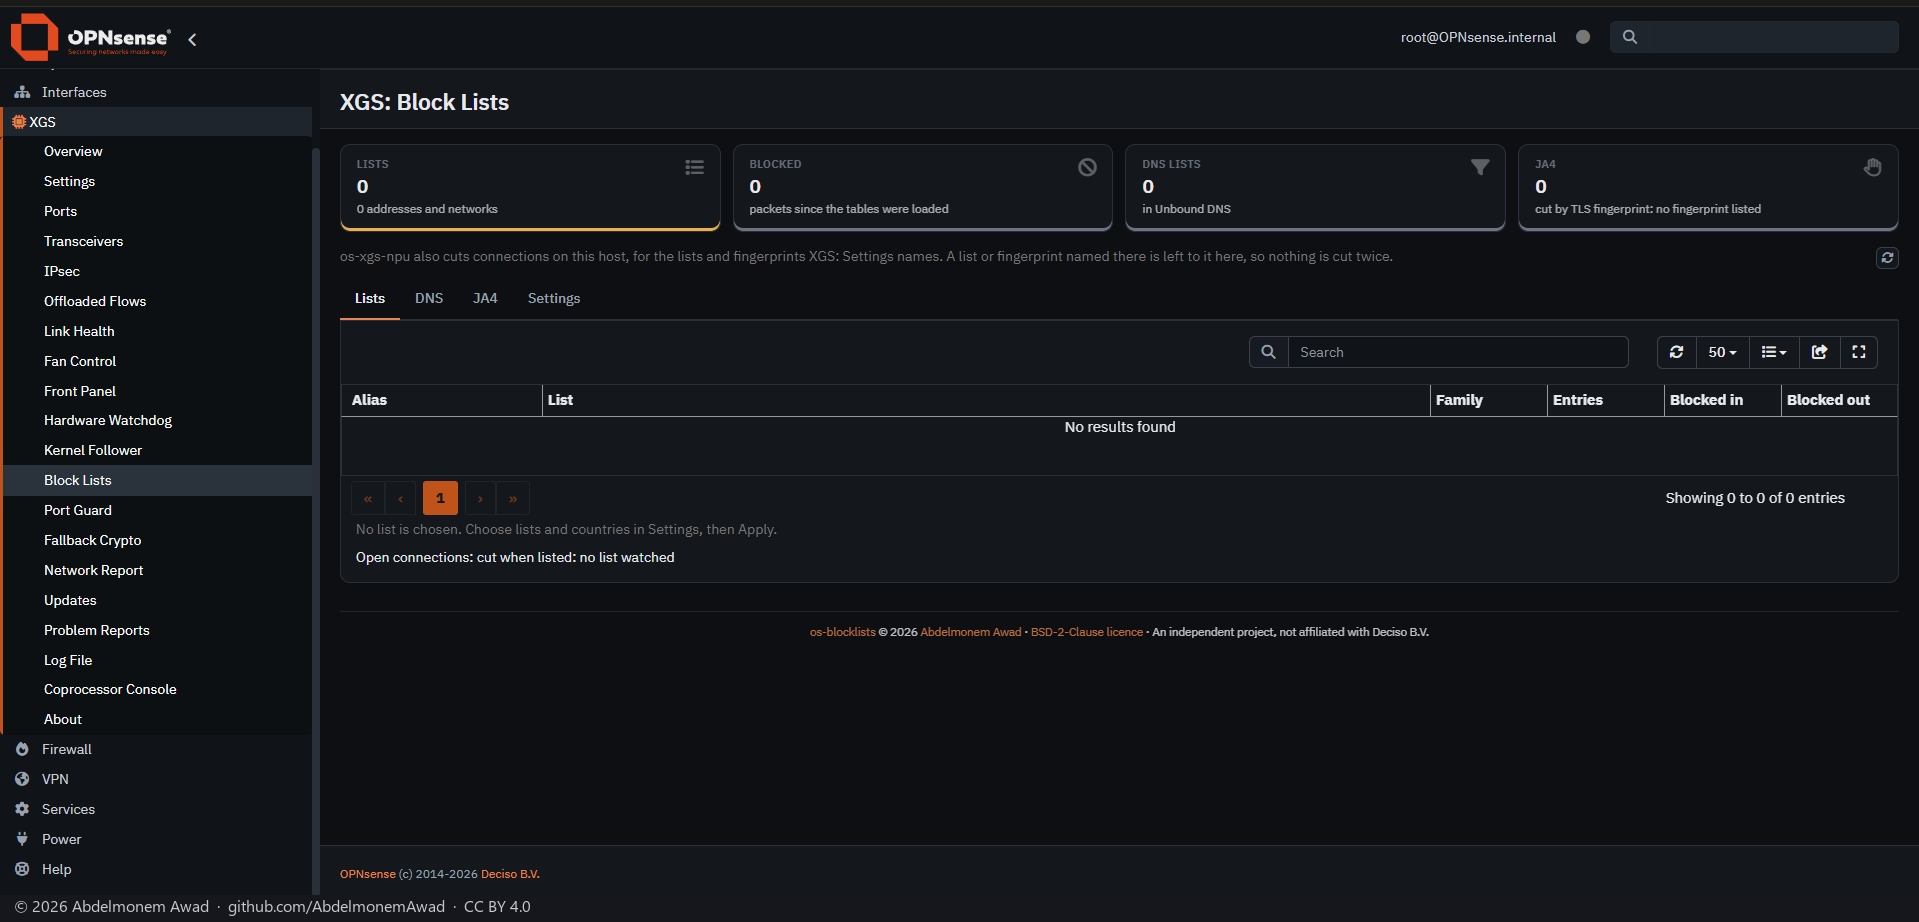
アドレスリストは公開フィードの短いカタログから選びます。Spamhaus DROP(IPv4 と IPv6)、abuse.ch Feodo Tracker、Emerging Threats compromised hosts、CINS Army、blocklist.de です。それぞれが独自の URL Table エイリアスになり、OPNsense が 1 日 1 回取得します。国は 1 つの GeoIP エイリアスに入り、Firewall: Aliases に GeoIP のソースが必要です。FireHOL level 1 は意図的に外しています。プライベートネットワークを含むため、双方向でブロックするとファイアウォールが自分の LAN から切り離されてしまうからです。
ブロックルールはフィルターの再読み込みのたびにプラグインが登録します。リストにあるアドレスからの受信と、既定ではそこへの送信を、すべてのインターフェイスで、インターフェイスのルールより前にブロックします。所有者自身のルールには決して追加しないので、プラグインをオフにしたり削除したりしても何も残りません。リストを選んで適用するまでは何もブロックされません。
ブロックルールが止めるのは新しい接続だけです。「Cut open connections」をオンにすると、リストに新たに加わったアドレスとの間ですでに開いている接続が 1 分以内に切断され、Sophos XGS ではその状態ごとコプロセッサーからも取り除かれます。コプロセッサーは自前のアドレスリストでブロックすることはありません。os-xgs-npu を入れている場合、XGS: Settings で指定されたリストやフィンガープリントは os-xgs-npu に任せるので、二重に切断されることはありません。
機能
-
公開アドレスリスト
Spamhaus DROP、abuse.ch Feodo Tracker、Emerging Threats、CINS Army、blocklist.de。それぞれが独自の URL Table エイリアスで、カウンターはオンです。
-
国
1 つの GeoIP エイリアス blocklists_countries。Firewall: Aliases に GeoIP のソースが必要です。
-
独自のルール
フィルターの再読み込みのたびに、インターフェイスのルールより前に登録され、所有者のルールには決して書き込まれません。プラグインをオフにしても削除しても何も残りません。
-
開いている接続の切断
リストにアドレスが加わってから 1 分以内。Sophos XGS では、接続の状態ごとコプロセッサーからも取り除きます。
-
JA4 フィンガープリント
リストにあるフィンガープリントを示すクライアントの TLS 接続を切断します。Intrusion Detection の TLS ログを 2 秒ごとに読みます。ページには観測したフィンガープリントを一覧表示し、リストに入れるものを探せます。
-
DNS リストも同じページに
OPNsense 自身が Services: Unbound DNS: Blocklists で管理しています。ページはほかのリストと並べて表示し、そこへリンクします。
インストールと更新
0.1.0-alpha.7.1 の次の os-xgs-npu リリースからは、XGS: Updates の Plugins タブにこのプラグインが表示され、インストール済みのコピーはそこで手動で更新でき、未インストールの環境ではそこからインストールできます。そのリリースから作られる完成済みイメージにも含まれます。それまでは、以下のとおりインストールと更新を行います。プラグインの cron エントリーは毎分切断処理を動かしますが、更新は決して実行しません。XGS アプライアンスでもほかの OPNsense でも、インストールは root で行います。リポジトリのチェックアウトから sh install/install.sh を実行する方法(ページは os-xgs-npu があれば XGS の下、なければ Firewall の下に置かれ、再実行しても設定は保たれます)と、リリースのパッケージ os-blocklists-1.0.0.pkg を SHA256SUMS で確認して pkg で追加する方法があります。この方法でインストールしたコピーは、自身の self-update.py で更新します。プラグインを削除するとそのルールは pf から外れ、エイリアスは何もブロックしないまま Firewall: Aliases に残ります。OPNsense のプラグインリポジトリには含まれていません。
制限と、まだテストされていないこと
- ページからのエイリアスの書き込み(config.xml を保存する apply.php)。
- リストを含んだ状態のルールと、リストの取得。
- 開いている接続の切断と、このプラグインによる JA4 での切断。
- tools/make-package.sh でビルドし pkg で追加するパッケージ。
- os-xgs-npu のない OPNsense へのインストール。
- Plugins タブまたは self-update.py による更新。1.0.0 が最初のリリースなので、インストール済みのコピーより新しいリリースはまだありません。
リポジトリ
最初のリリース: 2026-10-25