Block Lists
os-blocklists · Protection
Listes d'adresses, pays, listes DNS et empreintes JA4 de clients TLS, réunis sur une seule page de listes de blocage.
Dans le menu
- Avec os-xgs-npu installé : XGS: Block Lists
- Sans os-xgs-npu : Firewall: Block Lists
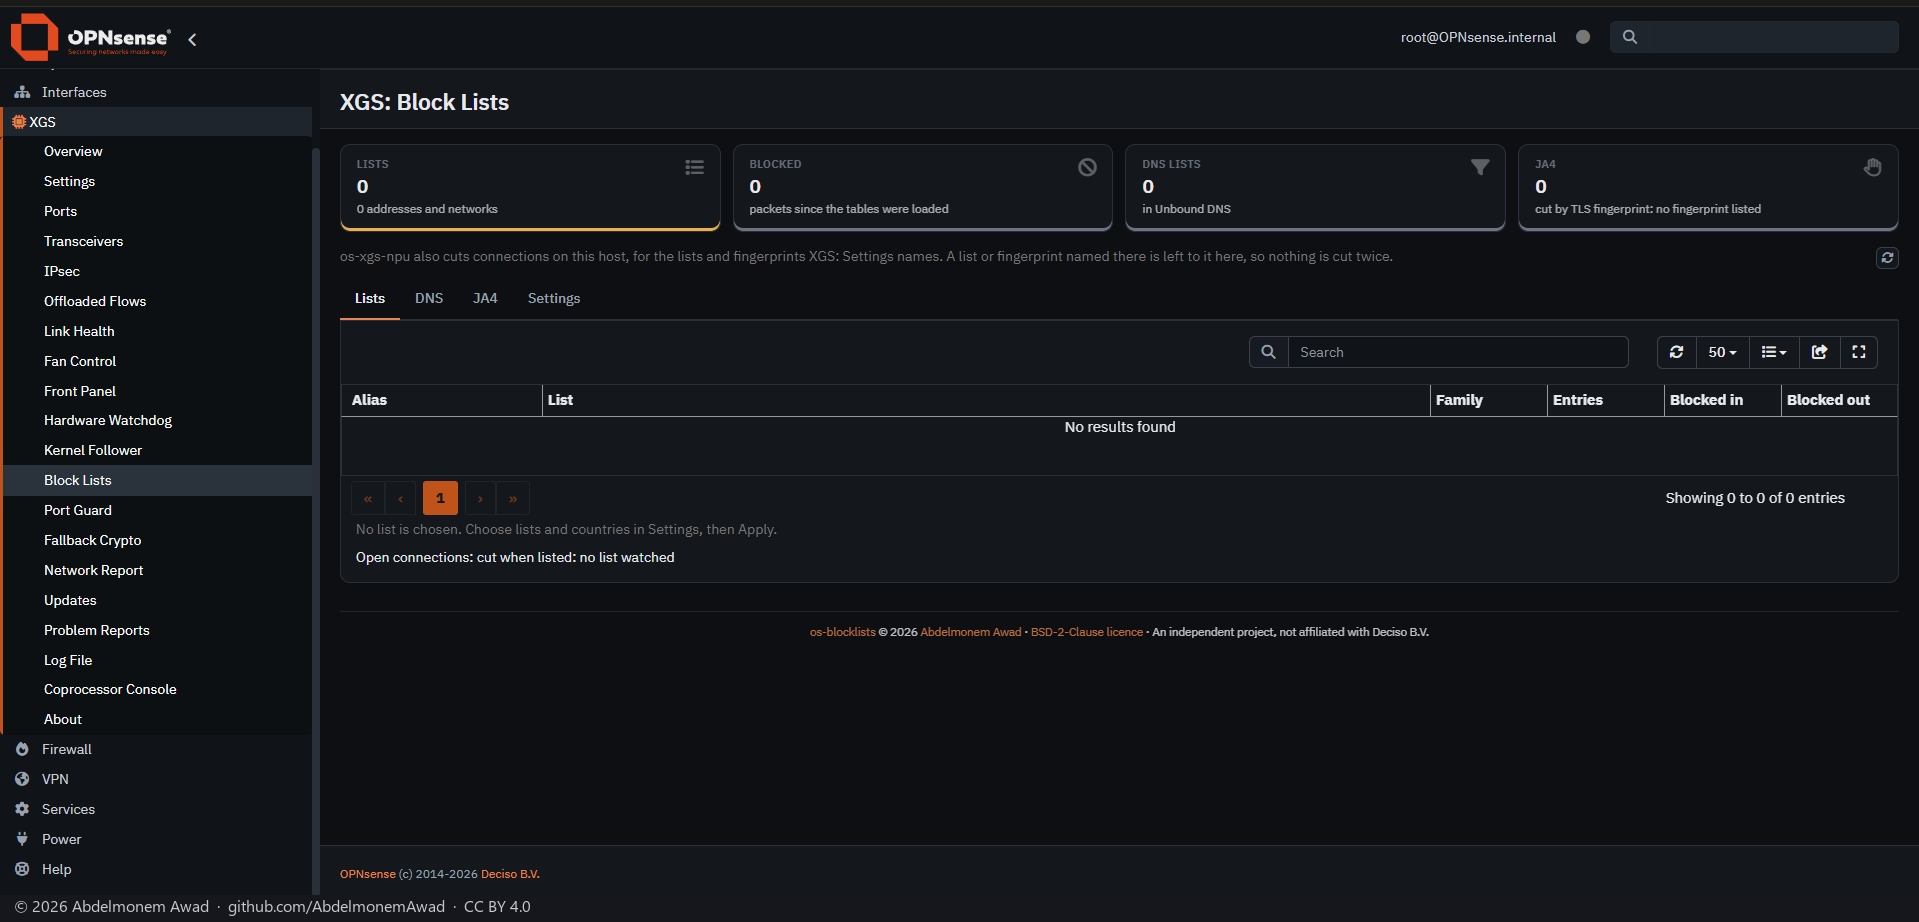
Les listes d'adresses se choisissent dans un court catalogue de flux publics : Spamhaus DROP (IPv4 et IPv6), abuse.ch Feodo Tracker, Emerging Threats compromised hosts, CINS Army et blocklist.de. Chacune devient un alias de type URL Table à part, récupéré par OPNsense une fois par jour. Les pays vont dans un seul alias GeoIP, qui a besoin d'une source GeoIP dans Firewall: Aliases. FireHOL level 1 est écarté exprès : il contient les réseaux privés et, bloqué dans les deux sens, couperait un pare-feu de son propre LAN.
Les règles de blocage sont enregistrées par le plugin à chaque rechargement du filtre - entrantes depuis une adresse listée et, par défaut, sortantes vers elle, sur chaque interface, avant les règles d'interface. Elles ne sont jamais ajoutées aux règles du propriétaire, donc désactiver ou retirer le plugin n'y laisse rien. Rien n'est bloqué tant que des listes ne sont pas choisies et appliquées.
Une règle de blocage n'arrête que les nouvelles connexions. Avec « Cut open connections » activé, une connexion déjà ouverte depuis ou vers une adresse qu'une liste vient de recevoir est coupée en moins d'une minute, et sur un Sophos XGS elle est aussi retirée du coprocesseur avec son état : le coprocesseur ne tient aucune liste d'adresses à lui pour bloquer. Avec os-xgs-npu installé, une liste ou une empreinte nommée dans XGS: Settings est laissée à os-xgs-npu, pour que rien ne soit coupé deux fois.
Fonctions
-
Listes d'adresses publiques
Spamhaus DROP, abuse.ch Feodo Tracker, Emerging Threats, CINS Army et blocklist.de, chacune son propre alias URL Table, avec compteurs activés.
-
Pays
Un alias GeoIP, blocklists_countries ; il a besoin d'une source GeoIP dans Firewall: Aliases.
-
Ses propres règles
Enregistrées à chaque rechargement du filtre, avant les règles d'interface, et jamais écrites dans les règles du propriétaire : rien ne reste quand le plugin est désactivé ou retiré.
-
Connexions ouvertes coupées
En moins d'une minute après qu'une liste a reçu une adresse ; sur un Sophos XGS, aussi hors du coprocesseur, avec l'état de la connexion.
-
Empreintes JA4
Les connexions TLS dont le client présente une empreinte listée sont coupées, lues dans le journal TLS d'Intrusion Detection toutes les deux secondes ; la page liste les empreintes vues, pour trouver celle à lister.
-
Listes DNS sur la même page
OPNsense les tient lui-même, dans Services: Unbound DNS: Blocklists ; la page les montre à côté des autres et renvoie là-bas.
Installer et mettre à jour
À partir de la version d'os-xgs-npu qui suit 0.1.0-alpha.7.1, XGS: Updates l'affiche dans son onglet Plugins — une copie installée s'y met à jour à la main, et une copie absente s'y installe — et les images prêtes construites à partir de cette version l'embarquent ; d'ici là, il s'installe et se met à jour comme ci-dessous. L'entrée cron du plugin lance les coupures toutes les minutes, jamais la mise à jour. Pour l'installer sur une appliance XGS ou sur tout autre OPNsense, en root : depuis un checkout du dépôt avec sh install/install.sh, qui place la page sous XGS avec os-xgs-npu et sous Firewall sans lui, et garde les réglages s'il est relancé ; ou depuis le paquet de la version, os-blocklists-1.0.0.pkg, vérifié avec SHA256SUMS et ajouté avec pkg. Une copie ainsi installée se met à jour par son propre self-update.py. Retirer le plugin sort ses règles de pf ; ses alias restent dans Firewall: Aliases, sans rien bloquer. Il n'est pas dans le dépôt de plugins d'OPNsense.
Limites, et ce qui n'est pas encore testé
- L'écriture des alias depuis la page (apply.php, qui enregistre config.xml).
- Les règles avec des listes dedans, et la récupération des listes.
- Une coupure de connexions ouvertes, et une coupure JA4 par ce plugin.
- Le paquet, construit par tools/make-package.sh et ajouté avec pkg.
- Une installation sur OPNsense sans os-xgs-npu.
- Une mise à jour par l'onglet Plugins ou self-update.py : 1.0.0 est la première version, aucune n'a donc encore devancé une copie installée.
Dépôt
Première version: 2026-10-25