Block Lists
os-blocklists · Защита
Списки адресов, страны, списки DNS и отпечатки JA4 TLS-клиентов, собранные на одной странице списков блокировки.
В меню
- С установленным os-xgs-npu: XGS: Block Lists
- Без os-xgs-npu: Firewall: Block Lists
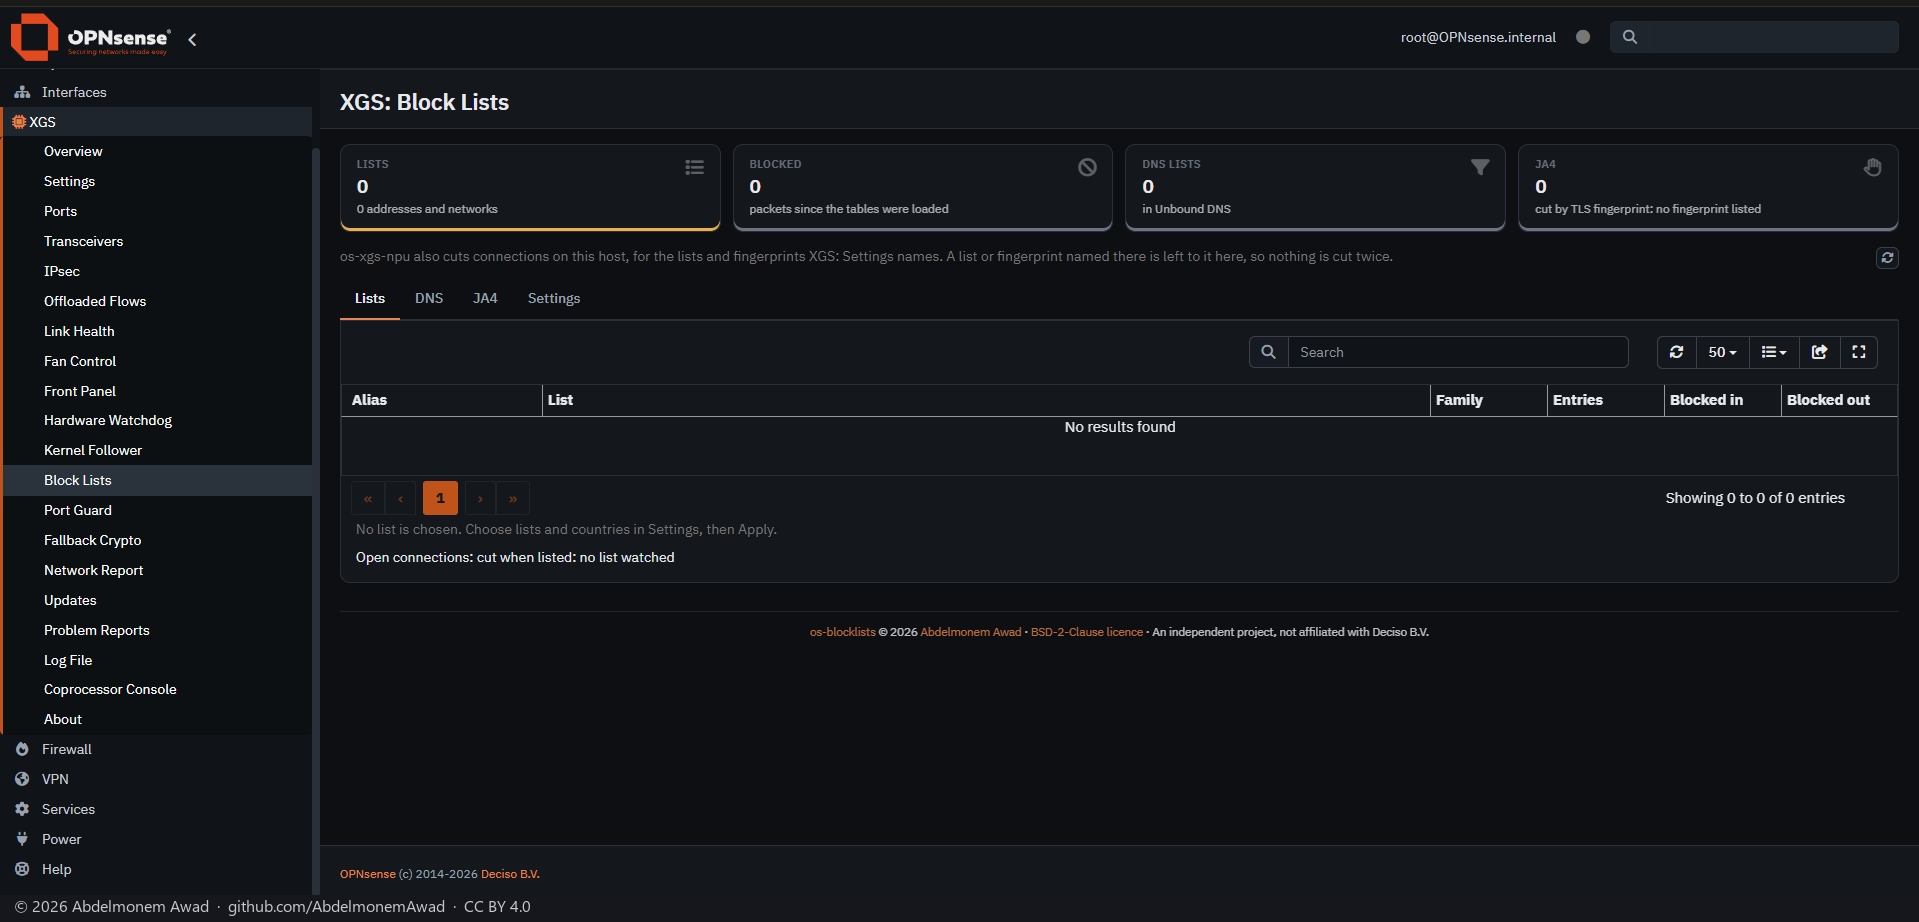
Списки адресов выбираются из короткого каталога публичных источников: Spamhaus DROP (IPv4 и IPv6), abuse.ch Feodo Tracker, Emerging Threats compromised hosts, CINS Army и blocklist.de. Каждый становится отдельным алиасом типа URL Table, который OPNsense загружает раз в день. Страны попадают в один алиас GeoIP, которому нужен источник GeoIP в Firewall: Aliases. FireHOL level 1 намеренно не включён: он содержит частные сети и, заблокированный в обе стороны, отрезал бы файрвол от его собственной LAN.
Правила блокировки плагин регистрирует при каждой перезагрузке фильтра - входящие от адреса из списка и, по умолчанию, исходящие к нему, на каждом интерфейсе, до правил интерфейсов. Они никогда не добавляются в собственные правила владельца, поэтому выключение или удаление плагина ничего там не оставляет. Ничего не блокируется, пока списки не выбраны и не применены.
Правило блокировки останавливает только новые соединения. При включённом «Cut open connections» уже открытое соединение с адресом или к адресу, только что попавшему в список, обрывается в течение минуты, а на Sophos XGS оно ещё и выводится из сопроцессора вместе со своим состоянием: у сопроцессора нет собственного списка адресов для блокировки. При установленном os-xgs-npu список или отпечаток, указанный в XGS: Settings, оставляется os-xgs-npu, чтобы ничего не обрывалось дважды.
Возможности
-
Публичные списки адресов
Spamhaus DROP, abuse.ch Feodo Tracker, Emerging Threats, CINS Army и blocklist.de, каждый - отдельный алиас URL Table, со включёнными счётчиками.
-
Страны
Один алиас GeoIP, blocklists_countries; ему нужен источник GeoIP в Firewall: Aliases.
-
Собственные правила
Регистрируются при каждой перезагрузке фильтра, до правил интерфейсов, и никогда не записываются в правила владельца, поэтому после выключения или удаления плагина ничего не остаётся.
-
Обрыв открытых соединений
В течение минуты после того, как адрес попал в список; на Sophos XGS - ещё и вывод из сопроцессора вместе с состоянием соединения.
-
Отпечатки JA4
TLS-соединения, клиент которых показывает отпечаток из списка, обрываются; журнал TLS системы Intrusion Detection читается каждые две секунды; страница показывает увиденные отпечатки, чтобы найти тот, который нужно внести.
-
Списки DNS на той же странице
OPNsense ведёт их сам, в Services: Unbound DNS: Blocklists; страница показывает их рядом с остальными и ссылается туда.
Установка и обновление
Начиная с релиза os-xgs-npu, следующего за 0.1.0-alpha.7.1, XGS: Updates показывает его на вкладке Plugins — установленная копия обновляется там вручную, а отсутствующая там же устанавливается, — и готовые образы, собранные из этого релиза, содержат его; до тех пор он устанавливается и обновляется, как описано ниже. Запись cron плагина каждую минуту запускает обрыв соединений, но никогда не обновление. Установить его на устройстве XGS или на любом другом OPNsense можно от root: из checkout репозитория командой sh install/install.sh, которая помещает страницу под XGS при os-xgs-npu и под Firewall без него и сохраняет настройки при повторном запуске; или из пакета релиза os-blocklists-1.0.0.pkg, проверенного по SHA256SUMS и добавленного через pkg. Установленная так копия обновляется собственным self-update.py. Удаление плагина убирает его правила из pf; его алиасы остаются в Firewall: Aliases и ничего не блокируют. В репозитории плагинов OPNsense его нет.
Ограничения и то, что ещё не проверено
- Запись алиасов со страницы (apply.php, который сохраняет config.xml).
- Правила со списками внутри и загрузка списков.
- Обрыв открытых соединений и обрыв по JA4 через этот плагин.
- Пакет, собранный tools/make-package.sh и добавленный через pkg.
- Установка на OPNsense без os-xgs-npu.
- Обновление через вкладку Plugins или self-update.py: 1.0.0 - первый релиз, поэтому ни один ещё не опережал установленную копию.
Репозиторий
Первый выпуск: 2026-10-25