Fallback Crypto
os-fallbackcrypto · Protection
Choisit lequel des pilotes cryptographiques du noyau chiffre les tunnels IPsec que l'hôte porte lui-même - ceux que le coprocesseur d'un Sophos XGS ne prend pas.
Dans le menu
- Avec os-xgs-npu installé : XGS: Fallback Crypto
- Sans os-xgs-npu : VPN: IPsec: Fallback Crypto
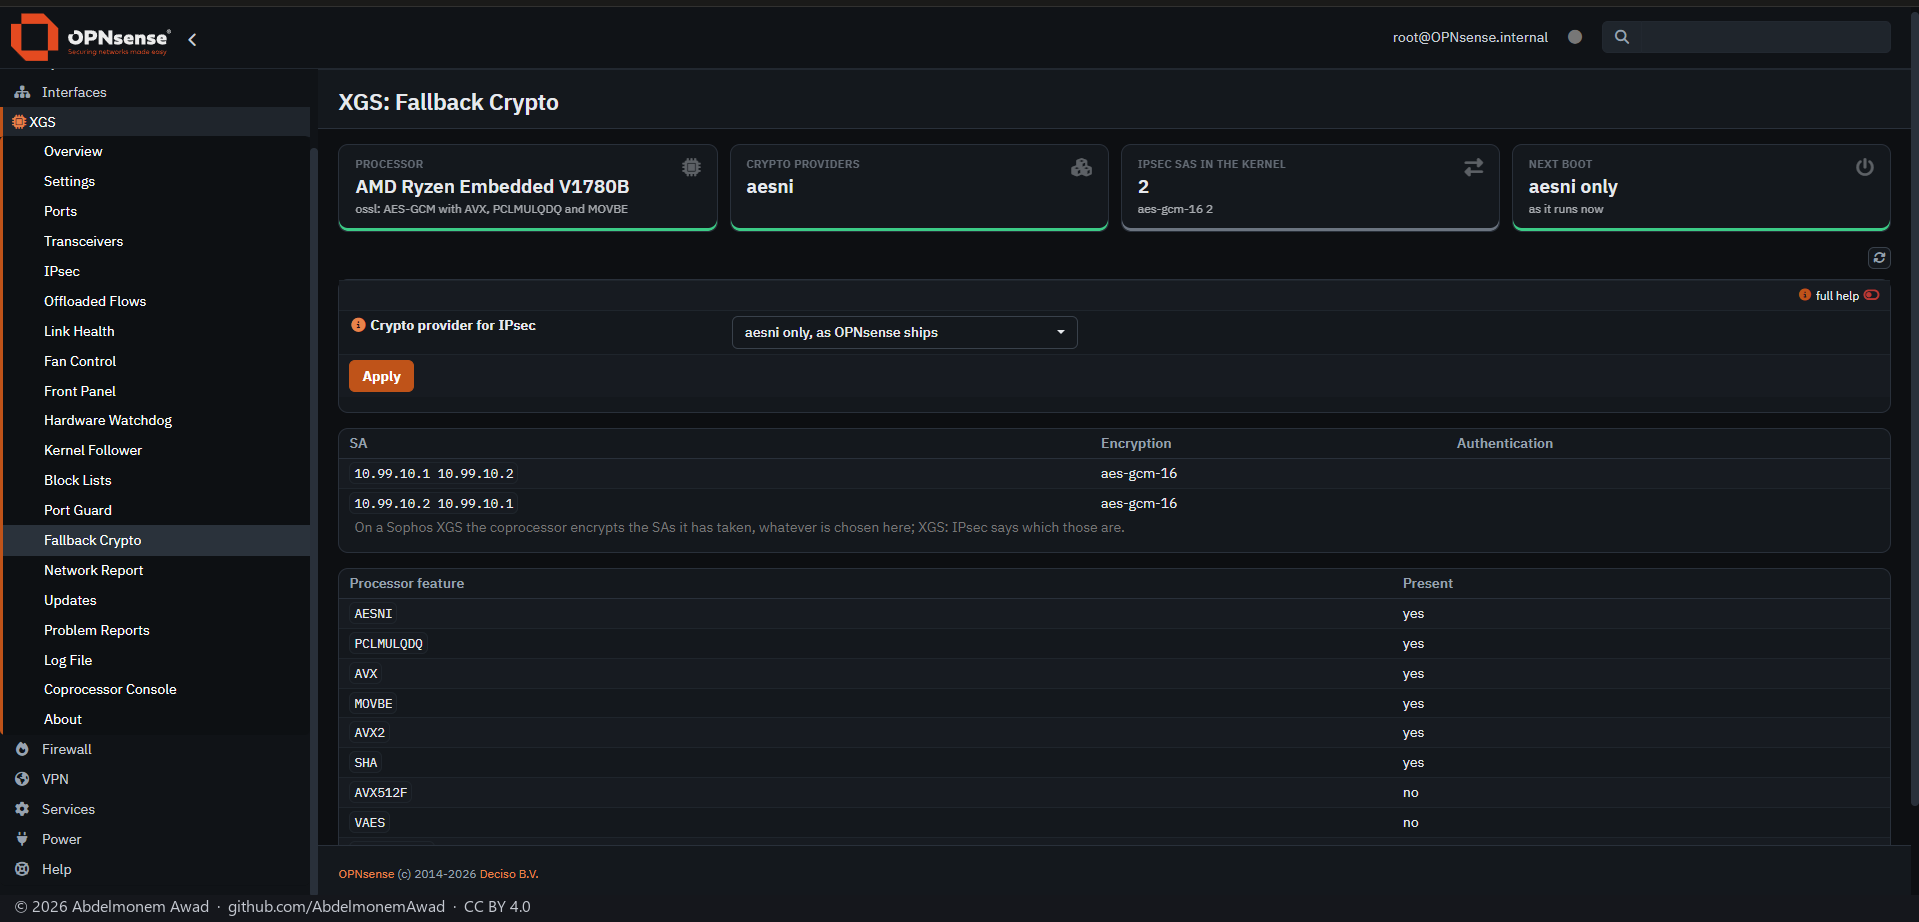
Trois choix : aesni only, ce qu'OPNsense livre ; ossl beside aesni, avec ossl(4), le pilote du noyau fondé sur OpenSSL, chargé tout de suite et tôt à chaque démarrage, avant qu'aucun tunnel n'existe, pour que les nouvelles SA se répartissent entre les deux ; ou ossl only, avec aesni désactivé au chargeur via les propres Tunables d'OPNsense, pour qu'à partir du démarrage suivant chaque session soit à ossl.
ossl apporte l'AES-GCM d'OpenSSL lui-même : le code large avec AVX-512 et VAES, et le code entrelacé AES-NI/GHASH avec AVX, PCLMULQDQ et MOVBE. L'hôte du XGS 3300, un AMD Ryzen Embedded V1780B, n'a pas d'AVX-512, donc ossl prendrait le second. On n'a pas encore mesuré si ossl est plus rapide qu'aesni sur ces hôtes.
Sur tout XGS, le coprocesseur chiffre les SA qu'il a prises, quel que soit le choix fait ici ; cela ne change que celles laissées à l'hôte. Sur le XGS 136, où os-xgs-npu restreint IPsec aux fournisseurs logiciels, les deux s'accordent : ossl est un fournisseur logiciel, et le hook de démarrage précoce de ce plugin passe avant celui d'os-xgs-npu.
Fonctions
-
Trois choix
aesni only, ossl beside aesni ou ossl only.
-
Chargé avant tout tunnel
ossl est chargé aussitôt et tôt à chaque démarrage, avant qu'aucun tunnel n'existe.
-
aesni désactivé via Tunables
hint.aesni.0.disabled=1 est écrit via les propres Tunables d'OPNsense, il est donc visible dans System: Settings: Tunables.
-
Fonctions du processeur
Le processeur de l'hôte, les fonctions dont dépend AES-GCM et le code AES-GCM qu'ossl y prend.
-
Fournisseurs et SA
Les fournisseurs cryptographiques présents, si IPsec est restreint aux fournisseurs logiciels, et les SA du noyau avec leurs algorithmes.
-
Prochain démarrage
Ce que le prochain démarrage fera tourner, et si un redémarrage est encore nécessaire pour le reste.
Installer et mettre à jour
À partir de la version d'os-xgs-npu qui suit 0.1.0-alpha.7.1, XGS: Updates l'affiche dans son onglet Plugins — une copie installée s'y met à jour à la main, et une copie absente s'y installe — et les images prêtes construites à partir de cette version l'embarquent ; d'ici là, il s'installe et se met à jour comme ci-dessous. Aucune entrée cron ne lance la mise à jour. Pour l'installer sur une appliance XGS ou sur tout autre OPNsense, en root : depuis un checkout du dépôt avec sh install/install.sh, qui place la page sous XGS avec os-xgs-npu et sous VPN: IPsec sans lui, et garde les réglages s'il est relancé ; ou depuis le paquet de la version, os-fallbackcrypto-1.0.0.pkg, vérifié avec SHA256SUMS et ajouté avec pkg. Une copie ainsi installée se met à jour par son propre self-update.py. Rien ne change tant qu'un fournisseur n'est pas choisi et appliqué. Avant de le retirer, revenez à aesni only et appliquez, ou supprimez ensuite hint.aesni.0.disabled de System: Settings: Tunables. Il n'est pas dans le dépôt de plugins d'OPNsense.
Limites, et ce qui n'est pas encore testé
- L'application d'un choix depuis la page (apply.php, qui charge ossl et écrit le tunable).
- Un tunnel sur ossl, et aesni désactivé.
- Le débit de l'un ou l'autre fournisseur : on n'a pas mesuré si ossl est plus rapide qu'aesni.
- Le paquet, construit par tools/make-package.sh et ajouté avec pkg.
- Une installation sur OPNsense sans os-xgs-npu.
- Une mise à jour par l'onglet Plugins ou self-update.py : 1.0.0 est la première version, aucune n'a donc encore devancé une copie installée.
Dépôt
Première version: 2026-10-25