Fallback Crypto
os-fallbackcrypto · Protección
Elige cuál de los controladores criptográficos del kernel cifra los túneles IPsec que lleva el propio host - los que no toma el coprocesador de un Sophos XGS.
En el menú
- Con os-xgs-npu instalado: XGS: Fallback Crypto
- Sin os-xgs-npu: VPN: IPsec: Fallback Crypto
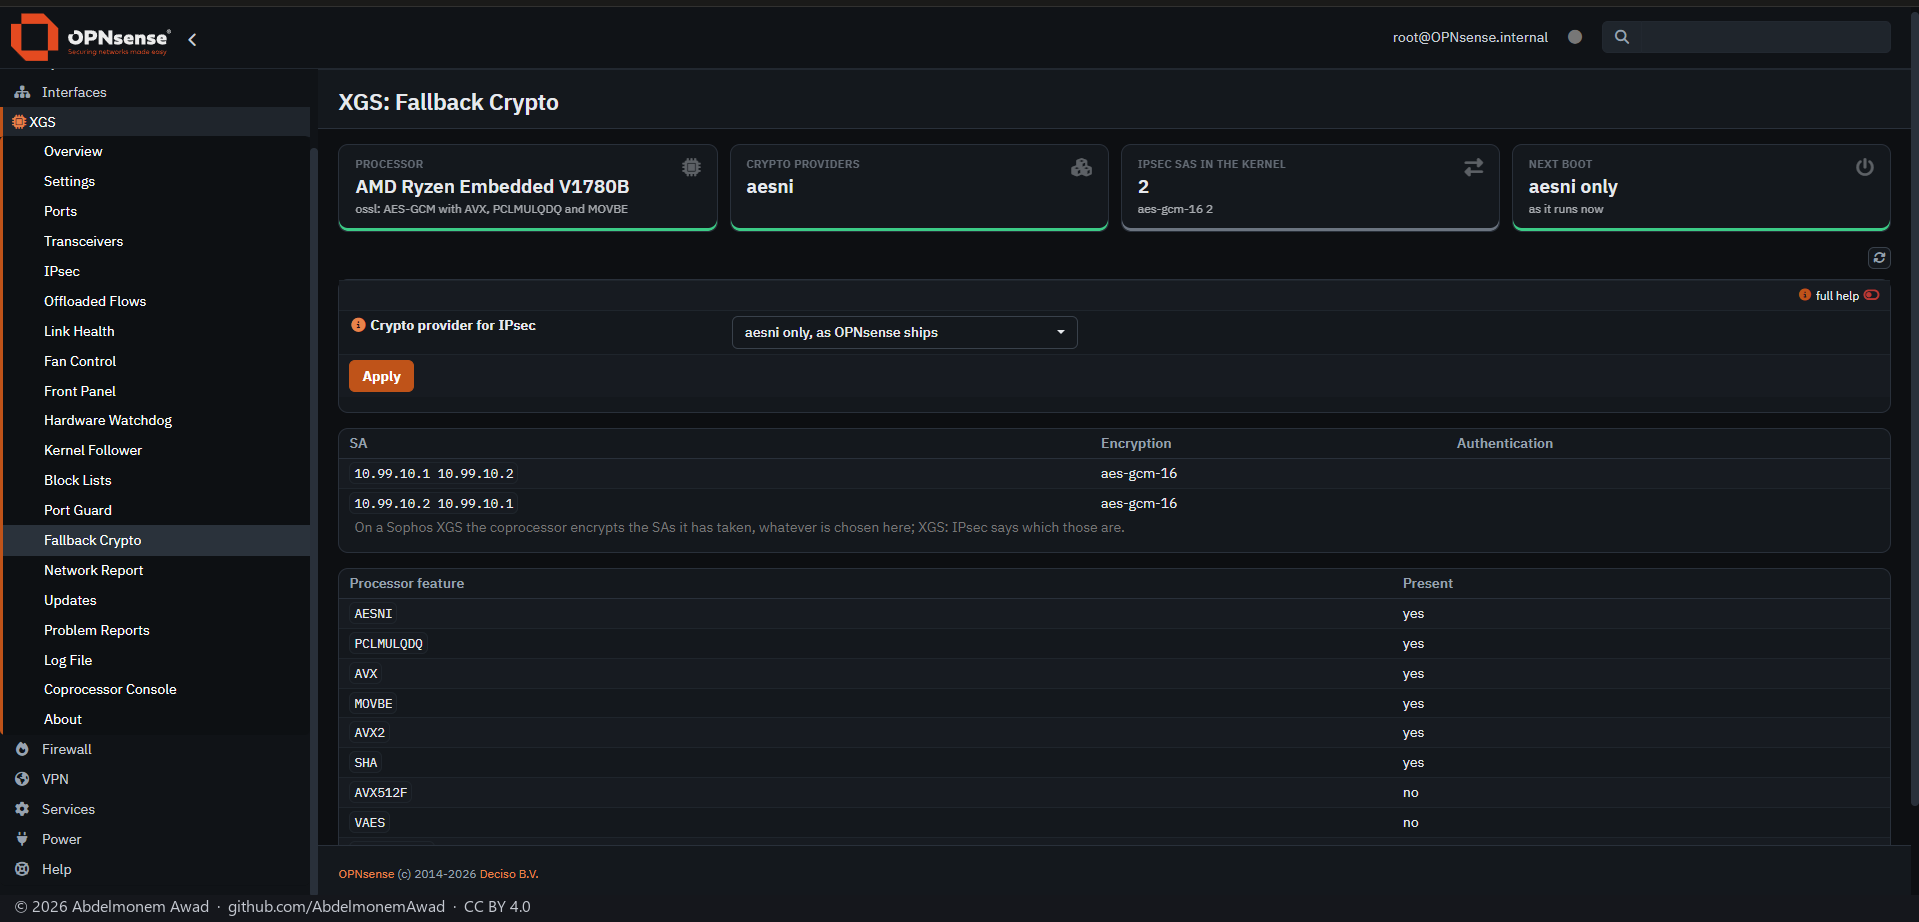
Tres opciones: aesni only, lo que trae OPNsense; ossl beside aesni, con ossl(4), el controlador del kernel basado en OpenSSL, cargado ya y al principio de cada arranque, antes de que exista ningún túnel, de modo que las SA nuevas se reparten entre los dos; u ossl only, con aesni desactivado en el cargador mediante los propios Tunables de OPNsense, de modo que desde el siguiente arranque todas las sesiones son de ossl.
ossl lleva el AES-GCM propio de OpenSSL: el código ancho con AVX-512 y VAES, y el código combinado AES-NI/GHASH con AVX, PCLMULQDQ y MOVBE. El host del XGS 3300, un AMD Ryzen Embedded V1780B, no tiene AVX-512, así que ossl tomaría el segundo. Aún no se ha medido si ossl es más rápido que aesni en estos hosts.
En cualquier XGS el coprocesador cifra las SA que ha tomado, se elija lo que se elija aquí; esto solo cambia las que quedan al host. En el XGS 136, donde os-xgs-npu limita IPsec a proveedores de software, los dos coinciden: ossl es un proveedor de software, y el hook temprano de arranque de este plugin se ejecuta antes que el de os-xgs-npu.
Funciones
-
Tres opciones
aesni only, ossl beside aesni u ossl only.
-
Cargado antes de cualquier túnel
ossl se carga en el acto y al principio de cada arranque, antes de que exista ningún túnel.
-
aesni desactivado mediante Tunables
hint.aesni.0.disabled=1 se escribe mediante los propios Tunables de OPNsense, así que es visible en System: Settings: Tunables.
-
Características del procesador
El procesador del host, las características de las que depende AES-GCM y qué código AES-GCM toma ossl en él.
-
Proveedores y SA
Los proveedores criptográficos presentes, si IPsec está limitado a proveedores de software, y las SA del kernel con sus algoritmos.
-
Siguiente arranque
Qué ejecutará el siguiente arranque, y si todavía hace falta un reinicio para el resto.
Instalar y actualizar
A partir de la versión de os-xgs-npu posterior a 0.1.0-alpha.7.1, XGS: Updates lo muestra en su pestaña Plugins —una copia instalada se actualiza allí a mano, y una que falta se instala desde allí— y las imágenes listas construidas a partir de esa versión lo incluyen; hasta entonces se instala y se actualiza como se indica abajo. Ninguna entrada de cron ejecuta la actualización. Para instalarlo en un appliance XGS o en cualquier otro OPNsense, como root: desde un checkout del repositorio con sh install/install.sh, que coloca la página bajo XGS con os-xgs-npu y bajo VPN: IPsec sin él, y conserva los ajustes si se vuelve a ejecutar; o desde el paquete de la versión, os-fallbackcrypto-1.0.0.pkg, comprobado con SHA256SUMS y añadido con pkg. Una copia instalada así se actualiza con su propio self-update.py. Nada cambia hasta que se elige y aplica un proveedor. Antes de quitarlo, vuelva a aesni only y aplique, o borre después hint.aesni.0.disabled de System: Settings: Tunables. No está en el repositorio de plugins de OPNsense.
Límites, y lo que aún no se ha probado
- Aplicar una opción desde la página (apply.php, que carga ossl y escribe el tunable).
- Un túnel sobre ossl, y aesni desactivado.
- El rendimiento de cualquiera de los dos proveedores: no se ha medido si ossl es más rápido que aesni.
- El paquete, construido por tools/make-package.sh y añadido con pkg.
- Una instalación en OPNsense sin os-xgs-npu.
- Una actualización desde la pestaña Plugins o con self-update.py: 1.0.0 es la primera versión, así que ninguna ha ido por delante de una copia instalada.
Repositorio
Primera versión: 2026-10-25