Port Guard
os-portguard · Protección
Bloquea un dispositivo por su dirección MAC en el firewall - la primera parte de las reglas de capa 2 para los puertos del firewall.
En el menú
- Con os-xgs-npu instalado: XGS: Port Guard
- Sin os-xgs-npu: Firewall: Port Guard
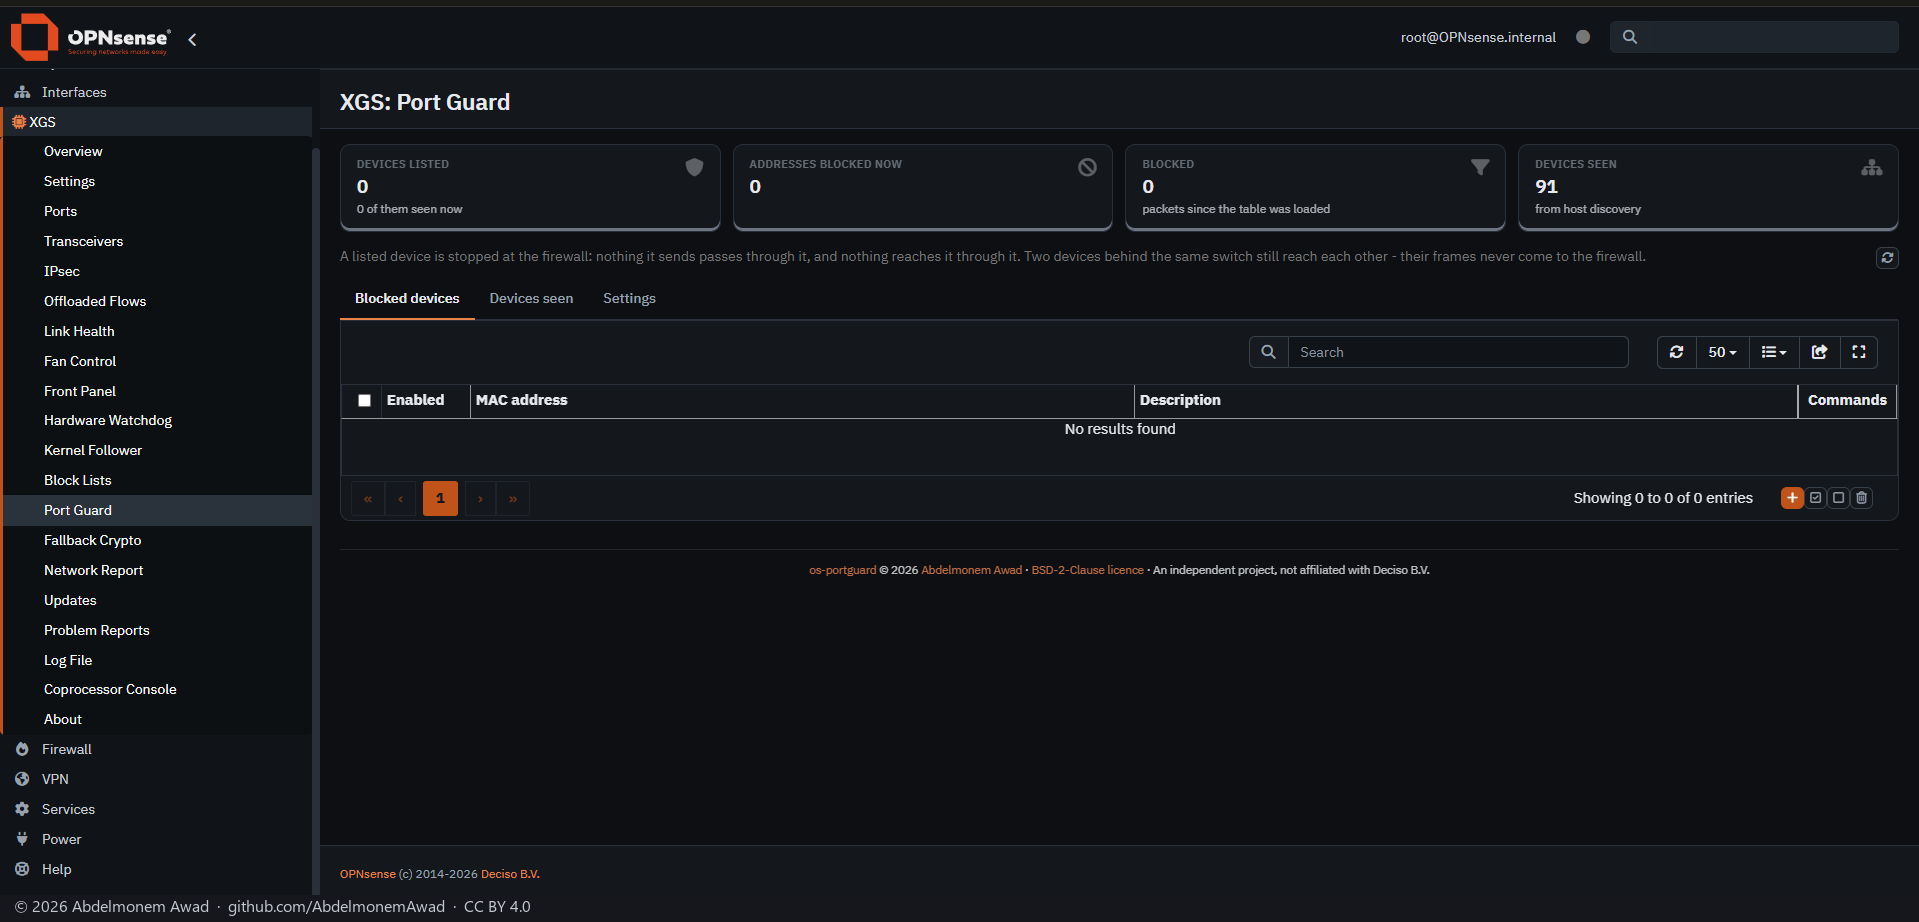
Los dispositivos bloqueados son una lista de direcciones MAC, cada una una dirección completa o sus primeros tres a cinco bytes - todos los dispositivos de un fabricante. El plugin mantiene a partir de la lista un alias MAC, portguard_blocked; OPNsense lo resuelve en las direcciones IPv4 e IPv6 que sus tablas ARP y NDP, o su descubrimiento de hosts, han visto usar a cada dispositivo, y las mantiene al día.
Las reglas las registra el plugin en cada recarga del filtro: nada de un dispositivo listado atraviesa el firewall, en ninguna interfaz, y nada le llega a través del firewall. Van antes de las reglas de interfaz, incluida la regla anti-lockout, y nunca se añaden a las reglas propias del dueño. No se bloquea nada hasta que se lista y aplica un dispositivo.
OPNsense no permite a un plugin registrar reglas Ethernet, así que dos dispositivos detrás del mismo switch siguen alcanzándose - sus tramas nunca llegan al firewall - y todavía no se puede filtrar por tipo de trama. En un Sophos XGS, el objetivo son reglas guardadas en el switch de los puertos frontales, para que un dispositivo bloqueado se detenga en el puerto; aún no están escritas.
Funciones
-
Por dirección o por fabricante
Una dirección MAC completa, o sus primeros tres a cinco bytes para todos los dispositivos de un fabricante.
-
Un alias MAC
portguard_blocked, que OPNsense resuelve en las direcciones IPv4 e IPv6 que ha usado cada dispositivo, y mantiene al día.
-
Reglas antes que las demás
Registradas en cada recarga del filtro, en todas las interfaces, antes de las reglas de interfaz y de la regla anti-lockout; nunca escritas en las reglas del dueño.
-
Dispositivos vistos
Los dispositivos que el firewall ha visto en el último día, con su interfaz, dirección y fabricante, cada uno a un clic de ser bloqueado; la página avisa antes de que puede ser el dispositivo en uso.
-
Tarjetas de resumen
Cuántos dispositivos listados están presentes, cuántas direcciones bloquea pf ahora, los paquetes bloqueados y los dispositivos vistos.
Instalar y actualizar
A partir de la versión de os-xgs-npu posterior a 0.1.0-alpha.7.1, XGS: Updates lo muestra en su pestaña Plugins —una copia instalada se actualiza allí a mano, y una que falta se instala desde allí— y las imágenes listas construidas a partir de esa versión lo incluyen; hasta entonces se instala y se actualiza como se indica abajo. Ninguna entrada de cron ejecuta la actualización. Para instalarlo en un appliance XGS o en cualquier otro OPNsense, como root: desde un checkout del repositorio con sh install/install.sh, que coloca la página bajo XGS con os-xgs-npu y bajo Firewall sin él, y conserva los ajustes si se vuelve a ejecutar; o desde el paquete de la versión, os-portguard-1.0.0.pkg, comprobado con SHA256SUMS y añadido con pkg. Una copia instalada así se actualiza con su propio self-update.py. Quitar el plugin saca sus reglas de pf; el alias portguard_blocked queda en Firewall: Aliases, sin bloquear nada. No está en el repositorio de plugins de OPNsense.
Límites, y lo que aún no se ha probado
- La escritura del alias desde la página (apply.php, que guarda config.xml).
- Un dispositivo bloqueado a través de él.
- Aún no escrito: el bloqueo entre dos dispositivos detrás del mismo switch, el filtrado por tipo de trama (EtherType) y las reglas guardadas en el switch de un Sophos XGS.
- Un dispositivo que cambia su dirección MAC, como con las direcciones Wi-Fi privadas, solo queda bloqueado con la que está listada.
- El paquete, construido por tools/make-package.sh y añadido con pkg.
- Una instalación en OPNsense sin os-xgs-npu.
- Una actualización desde la pestaña Plugins o con self-update.py: 1.0.0 es la primera versión, así que ninguna ha ido por delante de una copia instalada.
Repositorio
Primera versión: 2026-10-25