Fallback Crypto
os-fallbackcrypto · Schutz
Wählt, welcher Krypto-Treiber des Kernels die IPsec-Tunnel verschlüsselt, die der Host selbst trägt - die, die der Coprozessor einer Sophos XGS nicht übernimmt.
Im Menü
- Mit installiertem os-xgs-npu: XGS: Fallback Crypto
- Ohne os-xgs-npu: VPN: IPsec: Fallback Crypto
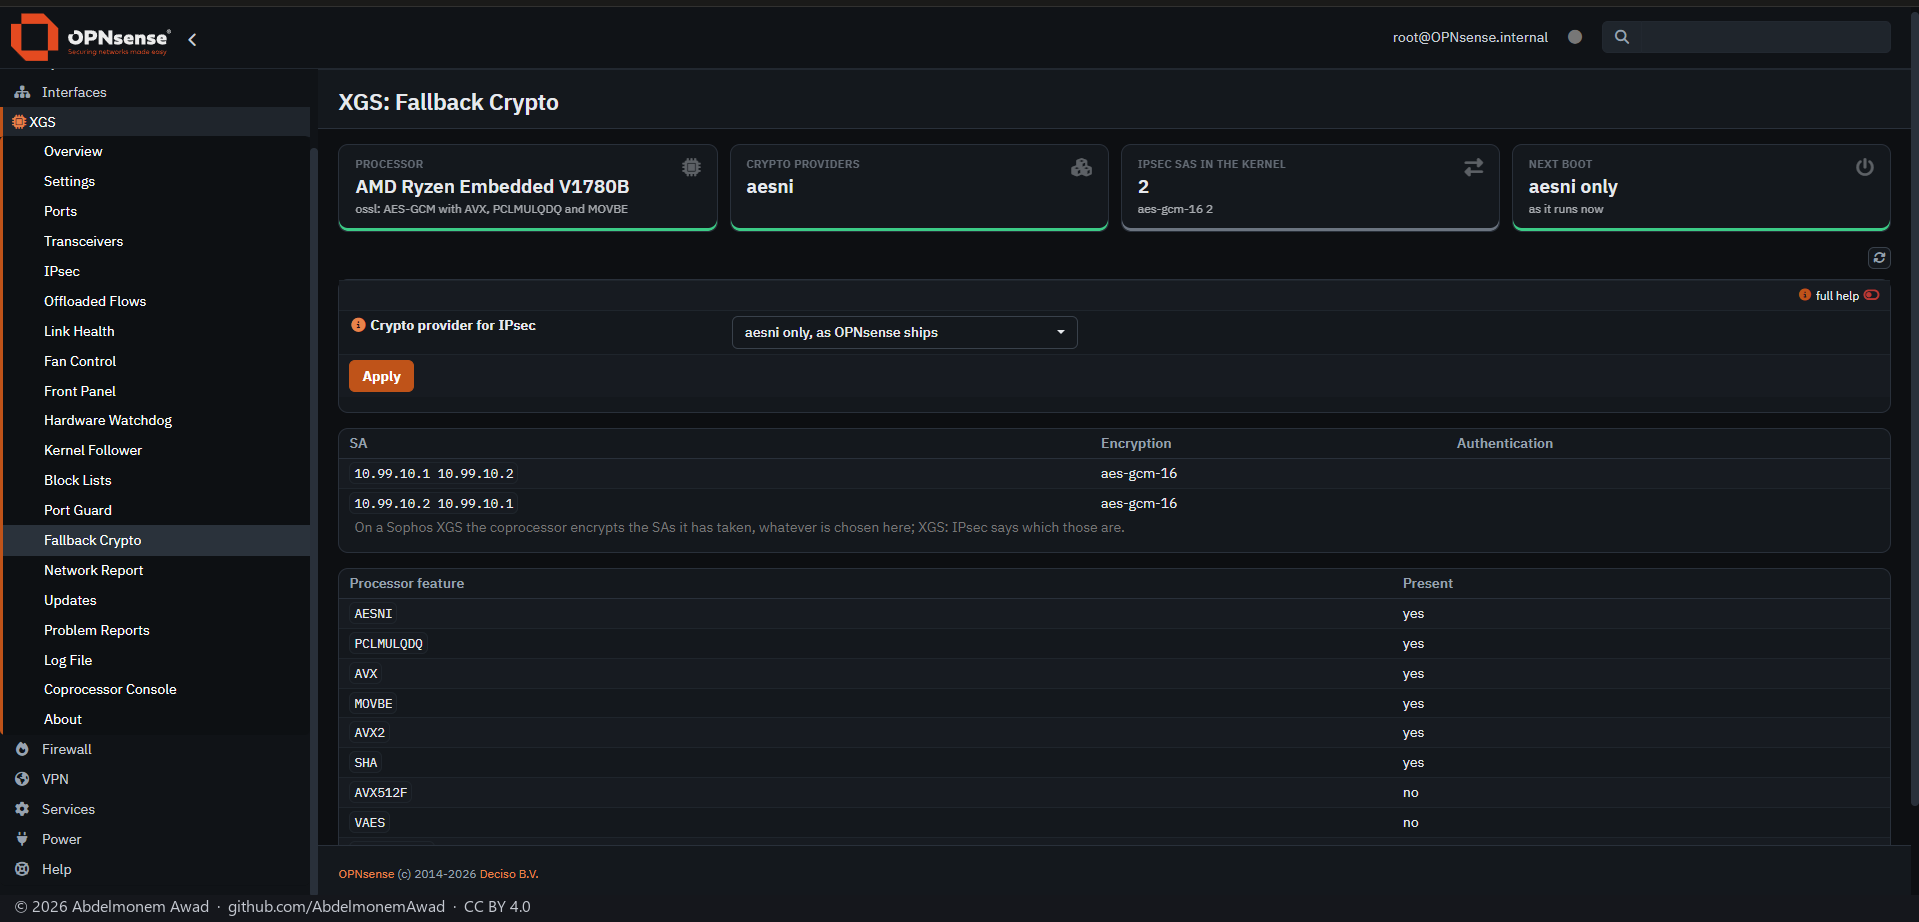
Drei Möglichkeiten: aesni only, wie OPNsense es ausliefert; ossl beside aesni, mit ossl(4), dem OpenSSL-basierten Treiber des Kernels, sofort und früh in jedem Start geladen, bevor ein Tunnel besteht, sodass neue SAs auf beide verteilt werden; oder ossl only, mit aesni im Loader abgeschaltet über OPNsenses eigene Tunables, sodass ab dem nächsten Start jede Sitzung ossl gehört.
ossl bringt OpenSSLs eigenes AES-GCM mit: den breiten Code mit AVX-512 und VAES und den verschränkten AES-NI/GHASH-Code mit AVX, PCLMULQDQ und MOVBE. Der Host der XGS 3300, ein AMD Ryzen Embedded V1780B, hat kein AVX-512, also nähme ossl den zweiten. Ob ossl auf diesen Hosts schneller ist als aesni, ist noch nicht gemessen.
Auf jeder XGS verschlüsselt der Coprozessor die SAs, die er übernommen hat, egal was hier gewählt ist; dies ändert nur die, die dem Host bleiben. Auf der XGS 136, wo os-xgs-npu IPsec auf Software-Provider beschränkt, stimmen beide überein: ossl ist ein Software-Provider, und der frühe Start-Hook dieses Plugins läuft vor dem von os-xgs-npu.
Funktionen
-
Drei Möglichkeiten
aesni only, ossl beside aesni oder ossl only.
-
Vor jedem Tunnel geladen
ossl wird sofort und früh in jedem Start geladen, bevor ein Tunnel besteht.
-
aesni aus über Tunables
hint.aesni.0.disabled=1 wird über OPNsenses eigene Tunables geschrieben und ist daher in System: Settings: Tunables sichtbar.
-
Prozessor-Features
Der Prozessor des Hosts, die Features, von denen AES-GCM abhängt, und welchen AES-GCM-Code ossl dort nimmt.
-
Provider und SAs
Die vorhandenen Krypto-Provider, ob IPsec auf Software-Provider beschränkt ist, und die SAs im Kernel mit ihren Algorithmen.
-
Nächster Start
Was der nächste Start ausführen wird und ob für den Rest noch ein Neustart nötig ist.
Installieren und aktualisieren
Ab dem Release von os-xgs-npu nach 0.1.0-alpha.7.1 steht es in XGS: Updates im Reiter Plugins – eine installierte Kopie wird dort von Hand aktualisiert, eine fehlende dort installiert –, und die fertigen Images aus diesem Release enthalten es; bis dahin wird es wie unten beschrieben installiert und aktualisiert. Kein Cron-Eintrag führt das Update aus. Installiert wird es auf einer XGS-Appliance und auf jedem anderen OPNsense als root: aus einem Checkout des Repositorys mit sh install/install.sh, das die Seite mit os-xgs-npu unter XGS und ohne es unter VPN: IPsec einordnet und bei erneutem Lauf die Einstellungen behält; oder aus dem Paket des Releases, os-fallbackcrypto-1.0.0.pkg, geprüft gegen SHA256SUMS und mit pkg hinzugefügt. Eine so installierte Kopie wird über ihr eigenes self-update.py aktualisiert. Nichts ändert sich, bis ein Provider gewählt und angewendet ist. Vor dem Entfernen auf aesni only zurückstellen und anwenden, oder hinterher hint.aesni.0.disabled aus System: Settings: Tunables löschen. Es ist nicht im Plugin-Repository von OPNsense.
Grenzen, und was noch nicht getestet ist
- Das Anwenden einer Wahl von der Seite aus (apply.php, das ossl lädt und das Tunable schreibt).
- Ein Tunnel auf ossl, und aesni abgeschaltet.
- Der Durchsatz beider Provider: Ob ossl schneller ist als aesni, ist nicht gemessen.
- Das Paket, gebaut von tools/make-package.sh und mit pkg hinzugefügt.
- Eine Installation auf OPNsense ohne os-xgs-npu.
- Ein Update über den Reiter Plugins oder self-update.py: 1.0.0 ist das erste Release, also war noch keines einer installierten Kopie voraus.
Repository
Erste Veröffentlichung: 2026-10-25